Servicios de ingeniería inversa y hardware hacking
Abrimos el dispositivo: firmware, interfaces físicas y protocolos, puestos a prueba.
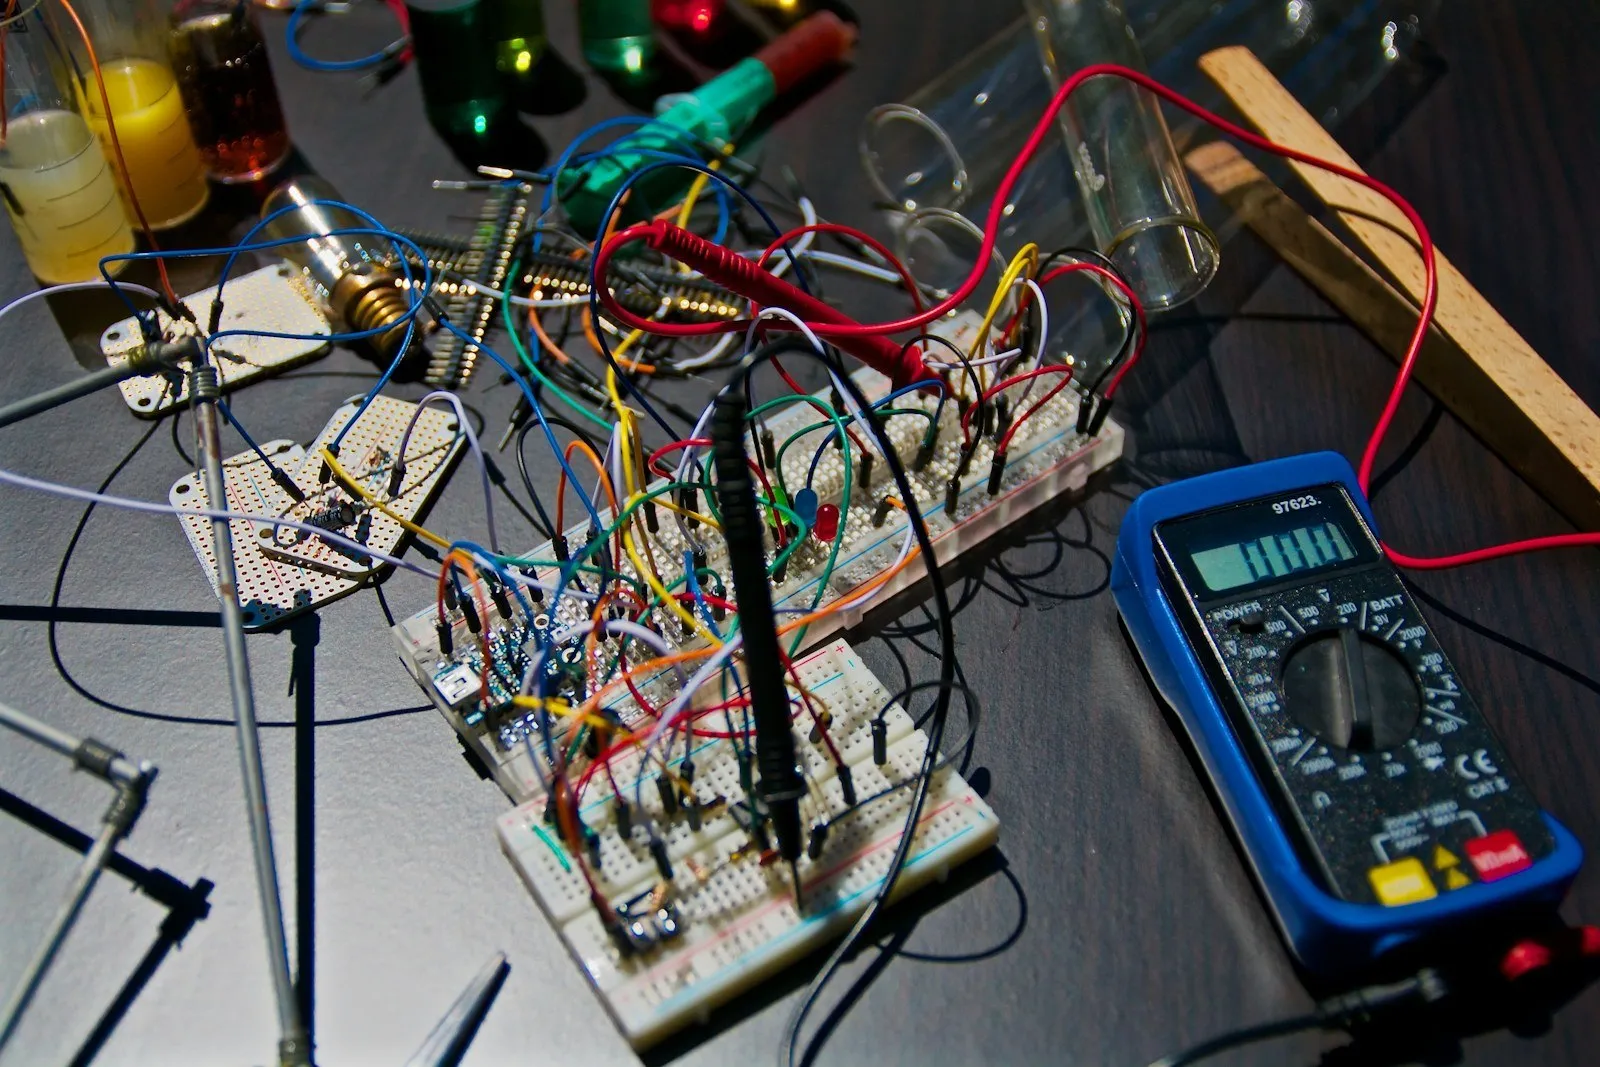
El software no es la única superficie de ataque: el hardware también se audita. Analizamos dispositivos embebidos, IoT e industriales a nivel físico y lógico, desde la extracción de firmware hasta la manipulación de interfaces de depuración, para encontrar vulnerabilidades que un análisis puramente software no detecta.
El servicio de ingeniería inversa y hardware hacking audita la seguridad de dispositivos embebidos, productos IoT, equipos industriales y electrónica de consumo desde el nivel físico. Trabajamos directamente sobre el hardware: identificamos interfaces de depuración expuestas (UART, JTAG, SWD), extraemos y analizamos el firmware almacenado en memoria flash o EEPROM, y realizamos ingeniería inversa del binario resultante para entender su lógica interna, localizar credenciales embebidas, claves criptográficas y rutas de código vulnerables. El objetivo es responder a una pregunta concreta: qué puede hacer un atacante con acceso físico al dispositivo o con una unidad comprada en el mercado abierto.
El enfoque combina análisis físico y lógico en fases sucesivas: reconocimiento del hardware (identificación de componentes, chipset y buses de comunicación mediante datasheets e inspección visual), localización y uso de interfaces de depuración, extracción de firmware y análisis estático/dinámico del binario, y evaluación de mecanismos de protección como el arranque seguro, el cifrado de firmware o la protección contra lectura de memoria. Cuando el alcance del proyecto lo justifica, aplicamos técnicas más invasivas —fault injection, análisis de canal lateral o chip-off— para medir la resistencia real del dispositivo. Tomamos como referencia metodológica marcos como la guía de testing IoT de OWASP y las técnicas de MITRE ATT&CK aplicadas a entornos ICS, adaptándolas a cada dispositivo, chipset y protocolo concreto.
El cliente recibe un informe técnico con cada hallazgo documentado, evidencia reproducible (volcados de memoria, capturas de tráfico de bus, fragmentos de código desensamblado relevantes) y una valoración de riesgo por vulnerabilidad, priorizada según explotabilidad e impacto real sobre el producto. El informe incluye recomendaciones de mitigación concretas para el equipo de hardware y firmware —no genéricas— y, si se solicita, una sesión de traspaso técnico para resolver dudas sobre los hallazgos antes de que el equipo de desarrollo aborde las correcciones.
Qué incluye
Extracción y análisis de firmware mediante interfaces UART, JTAG y SWD, incluyendo volcado de memoria flash/EEPROM y búsqueda de credenciales o claves embebidas.
Ingeniería inversa de binarios compilados (ARM, MIPS, x86) para reconstruir la lógica interna, identificar rutas de código vulnerables y evaluar la calidad del cifrado aplicado.
Mapeo de la superficie de ataque física: puertos de depuración expuestos, buses de comunicación (I2C, SPI, CAN) y componentes identificables mediante datasheets e inspección visual.
Evaluación de protocolos de comunicación propietarios o inalámbricos (BLE, Zigbee, RF sub-GHz) entre el dispositivo y su infraestructura de control.
Revisión de mecanismos de arranque seguro y actualización de firmware (OTA) para detectar bypass de firma, rollback a versiones vulnerables o ausencia de verificación de integridad.
Pruebas invasivas cuando el alcance lo justifica: fault injection (glitching de voltaje/reloj) y análisis de canal lateral para evaluar la resistencia frente a un atacante con acceso físico prolongado.
Preguntas frecuentes
¿Necesitáis acceso físico al dispositivo o basta con el firmware?
Depende del alcance acordado: podemos trabajar sobre un firmware ya extraído por el cliente o realizar nosotros mismos la extracción desde el propio hardware, incluyendo la localización de interfaces de depuración.
¿Las pruebas pueden dañar el dispositivo?
Algunas técnicas —fault injection, chip-off— son invasivas y pueden inutilizar la unidad analizada. Por eso definimos junto al cliente qué técnicas se aplican y cuántas unidades de repuesto se necesitan antes de empezar.
¿Cubrís equipos industriales u OT, o solo IoT de consumo?
Ambos. Adaptamos el alcance y las técnicas a los protocolos, restricciones de disponibilidad y criticidad de cada entorno, ya sea un dispositivo de consumo o un equipo de control industrial en producción.
Más de auditoría de seguridad
Auditoría de seguridad Web OWASP
Detectamos y priorizamos vulnerabilidades explotables en tus aplicaciones web.
Ver servicio
Auditoría de seguridad de aplicaciones móviles
Análisis técnico de apps iOS y Android: código, tráfico, APIs y almacenamiento de datos.
Ver servicio
Auditoría de seguridad IoT
Firmware, hardware, protocolos y backend de tus dispositivos IoT, puestos a prueba.
Ver servicio
¿Encaja con lo que necesitas?
Cuéntanos qué sistemas están en juego y te proponemos alcance y modalidad para este servicio.